

Inhaltsverzeichnis
Das Wichtigste vorab
Wie wird ein Cloud- oder SaaS-Validierungsprojekt abgegrenzt?
Bei der Cloud- und SaaS-Validierung wird ein bestimmter Prozess mit seinen Aufzeichnungen und Systemgrenzen betrachtet. Dazu werden Leistungen, Eignung und verfügbare Nachweise des Anbieters bewertet. Für die eigene Nutzung braucht es vereinbarte Anforderungen, Konfiguration, geeignete Prüfungen und gegebenenfalls eine Migration. Auch der Betrieb gehört in die Planung: Wer bewertet Änderungen und Störungen, und wie bleiben Daten bei einem späteren Ausstieg zugänglich? Die Bereitstellung als SaaS hebt die Verantwortung für die eigene Nutzung nicht auf.
- Lieferantenbewertung und Validierung der eigenen Nutzung sind miteinander verbundene Aufgaben.
- Zertifikate beantworten nur die Fragen ihres tatsächlichen Geltungsbereichs.
- Auch ohne eigenen Programmcode können Konfiguration und Datenwege kritisch sein.
- Releaseinformationen, Störungswege und Exit sind vor der Einführung zu klären.
Welchen Prozess unterstützt der Cloud-Dienst?
Benennen Sie Anwendung, Dienstumfang, betrachtete Umgebung und relevante Daten. Beschreiben Sie einen vollständigen Vorgang einschließlich vorgelagerter Identitätsdienste, Schnittstellen und verwendeter Ausgaben. Ein SaaS-Dienst kann nur einen Teil der Kontrollkette bilden. Technische Zuständigkeitsgrenzen und fachliche Prozessgrenzen sind dabei nicht immer identisch.
Legen Sie außerdem fest, welche Funktionen bewusst nicht verwendet werden. Das kann den Prüfauftrag eingrenzen, verlangt aber einen geeigneten Umgang mit unbeabsichtigter Nutzung und späteren Änderungen. Eine pauschale Angabe „Cloud-Validierung“ sagt weder, welcher Prozess nachgewiesen werden soll, noch welche eigene Einrichtung dafür maßgeblich ist.
Die Arbeitshilfe „Cloud-Projekt: Verantwortung und Nachweise zuordnen“ macht diese Grenze für Ihr Team bearbeitbar. „Cloud-Betrieb: Release und Exit vorbereiten“ ergänzt die Entscheidungen nach der Einführung. Beide Vorlagen vertiefen die folgenden Prüffragen; eine Produktivfreigabe ergibt sich nicht allein aus dem Ausfüllen. Füllen Sie die vier Kontaktfelder aus, damit wir Ihren Bedarf in einem kurzen Telefonat einordnen und Ihnen die Unterlagen persönlich zusenden können.
Die Anbieterbewertung auf konkrete Fragen ausrichten
Prüfen Sie, welche Leistungen der Anbieter und gegebenenfalls Unterauftragnehmer erbringen. Dazu gehören Entwicklungs- und Änderungsprozesse, Betrieb, Unterstützung bei Störungen und die benötigte Datenverfügbarkeit. Art und Tiefe der Bewertung sollten sich aus Bedeutung und Risiken der Leistungen ergeben.
Verwenden Sie für EU-GMP die konkreten Prüffragen aus Annex 11: Nr. 3.1 verlangt formale Vereinbarungen mit klaren Dienstleisterverantwortlichkeiten. Nr. 3.2 nennt Kompetenz und Zuverlässigkeit sowie eine risikobasierte Entscheidung über den Auditbedarf. Nr. 3.4 betrifft die Bereitstellung von Qualitäts- und Auditinformationen für Inspektoren. Nr. 4.5 verlangt eine angemessene Sicherstellung, dass das System unter einem geeigneten Qualitätsmanagementsystem entwickelt wurde.
Klären Sie daraus abgeleitet, welche Unterlagen Sie erhalten, bewerten und im Inspektionsfall vorlegen dürfen. Ordnen Sie offene Fragen, Informationsrechte und Unterauftragnehmer der tatsächlichen Vereinbarung zu. Ein Beispielnachweis mit unpassendem Produktumfang schließt eine Lücke nicht.
Sicherheits- oder Qualitätszertifikate können geeignete Informationen liefern. Ihr Prüfgegenstand, betrachteter Zeitraum und Ausschlüsse müssen jedoch verstanden werden. Ein Nachweis zur Infrastruktur ist kein automatischer Nachweis Ihrer fachlichen Workflowkonfiguration. Lassen Sie fehlende Informationen sichtbar stehen und bewerten Sie ihre Bedeutung, statt sie durch eine allgemeine Zertifikatsliste zu verdecken.
Geteilte Verantwortung im konkreten Dienst
Das Prinzip geteilter Verantwortung hilft, technische Aufgaben zu strukturieren. Die tatsächliche Aufteilung ergibt sich jedoch aus Dienst, Vertrag und Nutzung. Als Herstellerbeispiel weist Microsoft für Cloudmodelle auf verbleibende Kundenaufgaben etwa bei Daten, Identitäten und eigener Einrichtung hin. Daraus folgt keine für jeden Anbieter identische Vertragsmatrix.
Gehen Sie die Verantwortungsverteilung mit den Beteiligten durch und halten Sie offene Übergaben fest. Die Vereinbarungen müssen zu Ihrem Einsatz passen und auch von den Rollen verstanden werden, die den Dienst später betreuen.
| Gegenstand | Im konkreten Dienst klären | Eigene Entscheidung |
|---|---|---|
| Zugang | Welche Identitäts- und Rollenfunktionen stehen bereit? | Wer erhält welche Rechte und wer überprüft sie? |
| Änderung | Welche Informationen und Vorlaufzeiten werden geliefert? | Wer bewertet Auswirkungen auf den eigenen Prozess? |
| Störung | Wie werden Vorfälle gemeldet und bearbeitet? | Wie werden betroffene Aufzeichnungen und Entscheidungen behandelt? |
| Sicherung | Was wird gesichert und wie ist Wiederherstellung geregelt? | Welcher Nachweis ist für die eigene Nutzung erforderlich? |
| Datenzugang | Welche Exporte und Abrufmöglichkeiten bestehen? | Reichen Inhalt, Kontext und Lesbarkeit für den Zweck? |
| Ausstieg | Welche Leistungen enden wann? | Wie bleibt erforderlicher Zugriff nach Vertragsende erhalten? |
Eigene Konfiguration und Lieferantennachweise verbinden
Erfassen Sie Rollen, Formulare, Entscheidungsregeln und Schnittstellen, die Ihre Nutzung prägen. Prüfen Sie vorhandene Nachweise darauf, welche eigenen Anforderungen sie tatsächlich beantworten. Eine unveränderte Standardfunktion kann andere Ergänzungen benötigen als ein kundenspezifischer Workflow.
Legen Sie geeignete Tests für die verbleibenden Fragen fest. Der Fokus liegt auf nachvollziehbaren erwarteten und tatsächlichen Ergebnissen, nicht auf dem Nachbau sämtlicher Anbietertests. Testumgebung und produktiv eingesetzter Stand müssen ausreichend in Beziehung gesetzt werden. Relevante Unterschiede werden bewertet und bei Bedarf durch weitere Nachweise adressiert.
Quellen: [1]
Eine Cloud-Migration als Daten- und Prozessänderung behandeln
Eine Migration betrifft mehr als den Upload von Dateien. Klären Sie, welche Inhalte, Beziehungen, Metadaten und Versionen für die weitere Nutzung oder Aufbewahrung benötigt werden. Bei einem Datenmodellwechsel kann eine technisch erfolgreiche Übertragung fachlich unvollständig sein.
Annex 11 Nr. 4.8 verlangt bei der Übertragung in ein anderes Format oder System Prüfungen darauf, dass Daten in Wert und/oder Bedeutung unverändert bleiben. Definieren Sie dazu vorab einen geeigneten Abgleich und den Umgang mit Ausnahmen. Berücksichtigen Sie einen möglichen Zeitraum paralleler Systeme und die Entscheidung, welcher Bestand führt. Wiederholte Testmigrationen können helfen, Mapping und Vorgehen zu verbessern. Sie ersetzen nicht die Bewertung des tatsächlich übernommenen Produktivbestands.
Beispiel: Ein Release verändert den Genehmigungsablauf
Angenommen, ein Anbieter ändert eine verwendete Genehmigungsfunktion. Die zuständige Rolle prüft zunächst die Änderungsinformation gegen die eigene Konfiguration. Betrifft die Änderung einen relevanten Entscheidungsweg, werden geeignete Nachweise und gegebenenfalls Arbeitsanpassungen geplant.
Je nach Einfluss kann ein gezielter Regressionstest ausreichen oder eine weitergehende Bewertung nötig werden. Falls ein benötigter Vorabzugang nicht besteht, ist auch dieser Umstand in die Risikobeurteilung und Betriebsorganisation einzubeziehen. Das Beispiel verspricht keinen bestimmten Releaseablauf eines Cloudprodukts.
Für einen konkreten Prüfauftrag reicht „Release prüfen“ noch nicht. In einer Variante des Beispiels hat das Unternehmen festgelegt, dass Erfasser und Genehmiger eines Vorgangs verschiedene Personen sein müssen. Nach einem Release ist zu beurteilen, ob diese eigene Regel mit dem eingerichteten Rollenmodell weiterhin wirkt. Die folgende Tabelle trennt mögliche Lieferergebnisse. Sie unterstellt keine Funktion eines bestimmten Cloudprodukts.
Benennen Sie im Auftrag auch das Ende der Leistung: Liefert der Partner eine Änderungsbewertung, führt er vereinbarte Prüfungen aus oder begleitet er die Befundbearbeitung? Die zuständige interne Stelle braucht einen bewertbaren Arbeitsstand. Ein allgemeiner Supportvertrag beantwortet diese Frage nicht automatisch.
| Beitrag | Verwertbares Ergebnis | Für die Entscheidung noch nötig |
|---|---|---|
| Anbieter stellt Releasehinweise bereit | Betroffene Funktion und Änderung sind nachvollziehbar benannt. | Abgleich mit eigener Konfiguration und tatsächlich genutztem Prozess. |
| Partner führt eine Vorführung durch | Der gezeigte Ablauf ist verständlich. | Ein zum eigenen Stand passender Ergebnisbeleg; die Vorführung allein ist noch keine vollständige Abdeckung. |
| Beauftragte Prüfung am vereinbarten Stand | Erfasser versucht Selbstgenehmigung; Soll, tatsächliche Reaktion und Befund sind dokumentiert. | Bewertung der Eignung sowie offener Befunde durch die zuständige Stelle. |
| Benötigte Prüfmöglichkeit fehlt | Zugang, Vorlauf oder Nachweis steht nicht zur Verfügung. | Einsatzrisiko und geeignete weitere Maßnahmen entscheiden; die Lücke nicht als bestanden behandeln. |
Quellen: [1]
Datenverfügbarkeit und Exit praktisch beurteilen
Fordern Sie nicht nur die Aussage „Datenexport möglich“, sondern untersuchen Sie einen geeigneten Beispielexport. Enthält er die benötigten Informationen, Beziehungen und Änderungszusammenhänge? Wie können diese später gelesen und einem Vorgang zugeordnet werden? Ein technisch lesbares Dateiformat beweist noch nicht, dass alle erforderlichen Inhalte erhalten sind.
Trennen Sie Sicherung, Wiederherstellung und langfristige Aufbewahrung. Sie erfüllen unterschiedliche Zwecke. Für den Ausstieg müssen Zuständigkeiten, Zeitpunkte und verbleibender Zugriff geklärt sein. Diese Fragen sind bei der Auswahl des Diensts oft leichter zu lösen als unmittelbar vor Vertragsende oder Systemabschaltung.
Was Ihr Team nach dem Projekt übernehmen muss
Ein vollständiger Auftrag nennt Ergebnisse zu Anbieterbewertung, eigener Nutzung, Tests, Migration und Übergabe. Er benennt auch Annahmen: Welche Informationen liefert der Anbieter, welche Einrichtung ist bereits stabil und welche Beiträge übernimmt das eigene Team? Offene Voraussetzungen benötigen eine nachvollziehbare Behandlung.
Planen Sie den Betrieb vor Projektabschluss. Ein benannter Verantwortlicher sollte einen Releasehinweis, eine Störung und einen angefragten Datenexport anhand der vorhandenen Unterlagen bearbeiten können. Die passende Lösung kann ein begrenzter interner Prozess mit externer Unterstützung sein oder eine breiter angelegte Betriebsorganisation.
- Tatsächliche Cloud- und Prozessgrenze beschreiben.
- Anbieterbelege nach Aussagekraft und Ausschlüssen bewerten.
- Eigene Konfiguration und verbleibende Nachweise benennen.
- Datenübernahme und spätere Abrufbarkeit erproben.
- Änderungsbewertung und Exit mit klaren Zuständigkeiten übergeben.
Arbeitshilfen für Ihr Unternehmen
Cloud-/SaaS-Validierung beauftragen
Zwischen Anbieterleistung und eigener Verantwortung dürfen keine ungeklärten Übergaben bleiben. Mit den Arbeitsblättern ordnen Sie Nachweise zu und beschreiben konkrete Release- und Exit-Fälle für Ihren vorgesehenen Cloud-Einsatz.
Unterlagen für Ihr Unternehmen anfordern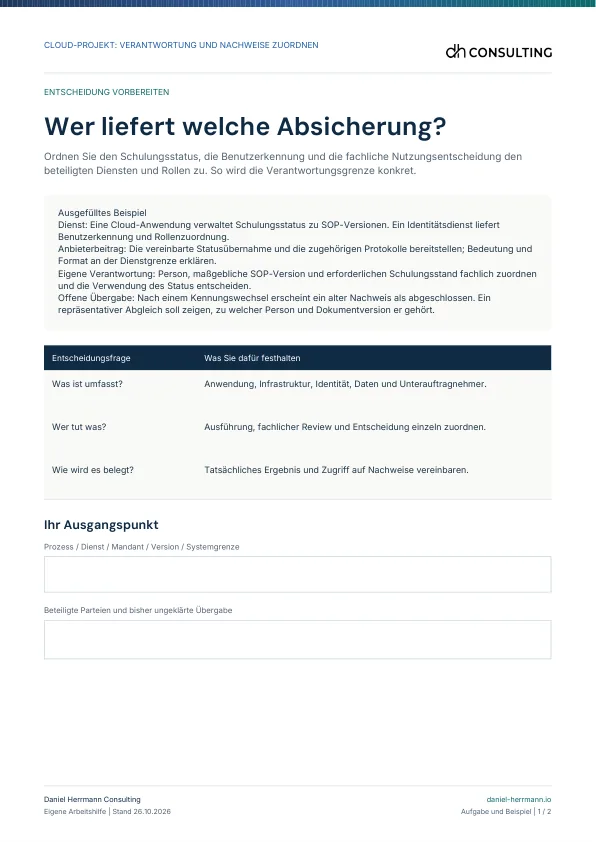
2 Seiten, A4, ausfüllbares PDF
Cloud-Projekt: Verantwortung und Nachweise zuordnen
Für einen Cloud-GMP-Prozess technische und fachliche Aufgaben sowie die zugehörigen Nachweise zuordnen.
Systemverantwortlicher, IT, QA, Fachbereich und Dienstleister.
Das ist enthalten
- Seite 1: Wer liefert welche Absicherung? Arbeitsbeispiel, konkrete Entscheidungsfragen und ausfüllbarer Ausgangspunkt.
- Seite 2: Ihre Aufgaben- und Nachweiszuordnung: Aufgabe, Übergabe, Nachweis, Eigene Entscheidung, Offene Grenze / Maßnahme / Verantwortlicher / Termin / Bestätigung. Quellen und Einordnung.
Verfolgen Sie einen konkreten Prozess und seine Dienste. Halten Sie je Grenze Aufgabe, Ergebnis, Beleg und eigene Entscheidung fest. Ein verwendungsbezogenes Verantwortungsbild mit benannten Übergaben und ungeklärten Nachweisen.
Ordnet den laufenden Dienst und seine Belege zu. Das zweite Blatt behandelt eine konkrete Release- oder Exit-Entscheidung.
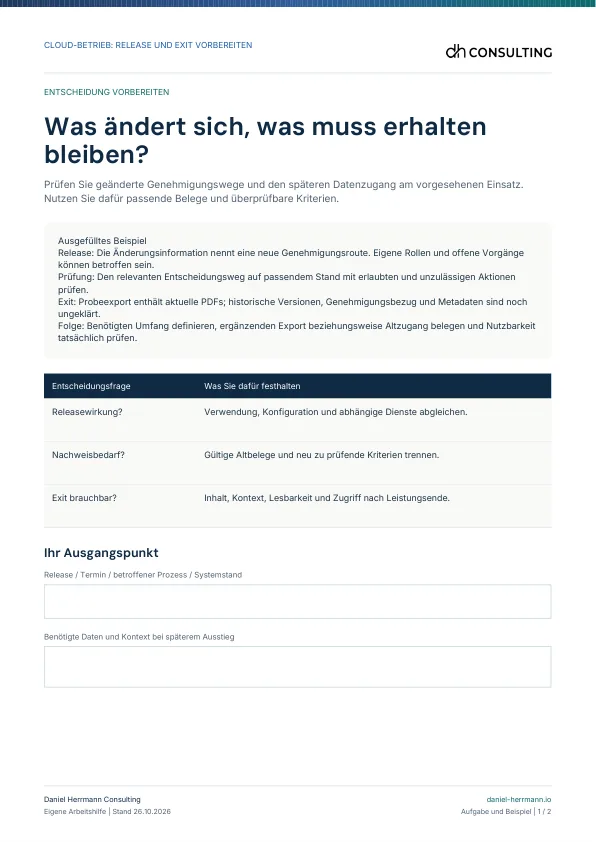
2 Seiten, A4, ausfüllbares PDF
Cloud-Betrieb: Release und Exit vorbereiten
Einen SaaS-Release und den späteren Datenexit anhand betroffener Prozesse, Nachweise und Zugriffsgrenzen vorbereiten.
Systemverantwortlicher, IT-Betrieb, Prozessverantwortlicher und QA.
Das ist enthalten
- Seite 1: Was ändert sich, was muss erhalten bleiben? Arbeitsbeispiel, konkrete Entscheidungsfragen und ausfüllbarer Ausgangspunkt.
- Seite 2: Ihre Release- und Exit-Entscheidung: Release, Nachprüfung, Exit-Probe, Ergebnis, Entscheidung / Nutzungsgrenze / Verantwortlicher / Termin / Datum. Quellen und Einordnung.
Bearbeiten Sie den aktuellen Releasefall und prüfen Sie, ob der vereinbarte Exit die erforderlichen Aufzeichnungen erhält. Ein begründeter Releaseauftrag mit Nachprüfbedarf und ein überprüfbarer Exit-Schritt für benötigte Daten.
Entscheidet über Änderung und spätere Verfügbarkeit. Es ersetzt weder eine allgemeine Verantwortungsmatrix noch einen juristischen Kündigungsplan.
Zwei Arbeitshilfen als PDF
Unterlagen für Ihr Unternehmen anfordern
Nennen Sie uns Ihren Namen, Ihr Unternehmen, Ihre geschäftliche E-Mail und eine Telefonnummer, unter der wir Sie erreichen. Wir besprechen Ihre Anfrage kurz telefonisch und senden Ihnen die beiden PDFs anschließend persönlich zu. Ein Newsletter ist dafür nicht erforderlich.
Ihre Anfrage ist eingegangen.
Wir melden uns telefonisch bei Ihnen, um Ihre Anfrage kurz abzustimmen. Anschließend senden wir Ihnen die Unterlagen persönlich per E-Mail zu.
Praxis & Zusammenarbeit
Gemeinsam umsetzen: Ihre Cloud-Nutzung vom Prozess bis zum Exit bewerten
Bei einem Cloud-Projekt legen wir Anbieterunterlagen und Ihren konkreten Prozess nebeneinander. Mit Fachbereich, QA und IT klären wir, welche Aussagen die Unterlagen tragen und was für die eigene Konfiguration noch untersucht werden muss. Ein bestehender Dienst mit klaren Datenwegen verlangt einen anderen Einstieg als eine neue Plattform mit Migration. Auch Releaseinformationen, Störungen und ein späterer Datenexport gehören in die gemeinsame Aufgabenklärung.
Häufige Fragen zur Cloud- und SaaS-Validierung
Bedeutet SaaS, dass der Anbieter unsere Validierung übernimmt?
Nein. Er kann geeignete Entwicklungs-, Betriebs- und Testnachweise liefern. Welche eigenen Anforderungen, Konfigurationen und Prozesse damit abgedeckt sind, muss bewertet werden. Aufgaben können vertraglich verteilt werden. Die Verantwortung des Auftraggebers für die Steuerung ausgelagerter Tätigkeiten und die Bewertung ihrer Ergebnisse bleibt nach Kapitel 7 Nr. 7.4 und 7.8 bestehen.
Genügt eine ISO-Zertifizierung des Cloud-Anbieters?
Ein Zertifikat kann eine wichtige Information sein, sofern sein Geltungsbereich zur Fragestellung passt. Es beantwortet nicht automatisch die Eignung Ihrer Konfiguration oder die Vollständigkeit Ihrer Aufzeichnungen. Bewerten Sie deshalb Aussagekraft und verbleibende Fragen konkret.
Quellen: [1]
Ist ein Audit bei jedem Cloud-Anbieter zwingend vor Ort erforderlich?
Annex 11 Nr. 3.2 knüpft den Auditbedarf an eine Risikobewertung; daraus folgt keine allgemeine Vor-Ort-Pflicht bei jedem Anbieter. Art und Umfang der Lieferantenbewertung werden risikobezogen festgelegt. Verfügbare Nachweise, Kritikalität und offene Fragen beeinflussen die geeignete Vorgehensweise. Die Begründung muss nachvollziehbar bleiben.
Quellen: [1]
Müssen wir jedes SaaS-Release vollständig neu testen?
Warum gehört der Exit schon in die Einführungsplanung?
Erforderliche Aufzeichnungen müssen auch nach einem Anbieterwechsel oder einer Abschaltung geeignet verfügbar bleiben. Exportmöglichkeiten und vertragliche Unterstützung beeinflussen die Machbarkeit. Ein praktischer Beispielexport zeigt mögliche Lücken frühzeitig.
Quellen: [1]
Welche Informationen braucht ein Cloud-Validierungsberater?
Hilfreich sind vorgesehener Prozess, Produkt und Dienstmodell, vorhandene Anbieterunterlagen, eigene Konfiguration und Datenwege. Ergänzen Sie Migration, benötigte Aufbewahrung und bekannte Einschränkungen. Daraus lässt sich ein Auftrag nach konkreten Ergebnissen abgrenzen.
Quellen & fachlicher Stand
Primärquellenstand: 17. Oktober 2026. Der Artikel behandelt Cloudnutzung im humanpharmazeutischen GMP-Kontext. Die Microsoft-Darstellung geteilter Verantwortung ist eine technische Orientierung und kein universeller Vertrag. Matrix und Releasebeispiel sind eigene Planungshilfen. Konkrete Funktionen, Vertragszusagen und Rechtsfragen müssen am gewählten Dienst geprüft werden. Die EU-GMP-Aussagen beziehen sich auf Humanarzneimittel (EudraLex Band 4).
- Europäische Kommission: EU-GMP Annex 11, Computerised Systems, Revision Januar 2011Humanarzneimittel-GMP; insbesondere §§1–4, 7, 10–13, 16–17; konkrete Verwendung je Abschnitt.
- ICH Q9(R1): Quality Risk Management, amtlicher Volltext bei der Europäischen KommissionRisikobezogene Entscheidungen, angemessene Formalität und Umgang mit Subjektivität; eigene Matrizen sind Umsetzungsvorschläge.
- Europäische Kommission: EU-GMP Kapitel 7, Outsourced ActivitiesAusgelagerte GMP-bezogene Tätigkeiten, Eignung, Verantwortlichkeiten, Vereinbarungen und Überwachung.
- Microsoft Learn: Shared responsibility in the cloudTechnische Verantwortungsgrenzen bei Cloud/SaaS; keine behördliche Freigabe einer Kundennutzung.
- Europäische Kommission: EU-GMP Kapitel 4, Documentation, Revision Januar 2011Kontrollierte Dokumentation und Aufzeichnungen; amtlicher EudraLex-Eintrag mit Originalkapitel.
- Europäische Kommission: EU-GMP Kapitel 2, Personnel, wirksam seit 16.02.2014Personal, rollenbezogene Schulung und Bewertung praktischer Wirksamkeit; amtlicher EudraLex-Eintrag mit Originalkapitel.
Quellenstand: .


Daniel Herrmann Consulting
Einen Prozess und die Anbieterunterlagen zusammenbringen
Bringen Sie eine kurze Nutzungsbeschreibung, Dienstunterlagen und Angaben zur eigenen Einrichtung mit. Anhand eines Daten- oder Entscheidungswegs lässt sich klären, welche Fragen bereits beantwortet sind und welche vor einer belastbaren Beauftragung offenbleiben.
- Cloud- und SaaS-Validierung →
Ihre Cloud- und SaaS-Systeme bleiben im validierten Zustand, auch wenn der Anbieter laufend neue Versionen ausliefert. Wir ziehen die Grenze zwischen Ihrer Verantwortung und der des Anbieters und legen fest, wie neue Versionen geprüft werden.